Cómo crear y asegurar tu primera wallet de criptomonedas: guía paso a paso
Abrir tu primera cartera de criptomonedas se parece más a fabricar la llave de una caja fuerte que a registrarte en un banco. No hay un empleado que recupere tu contraseña ni un botón de…
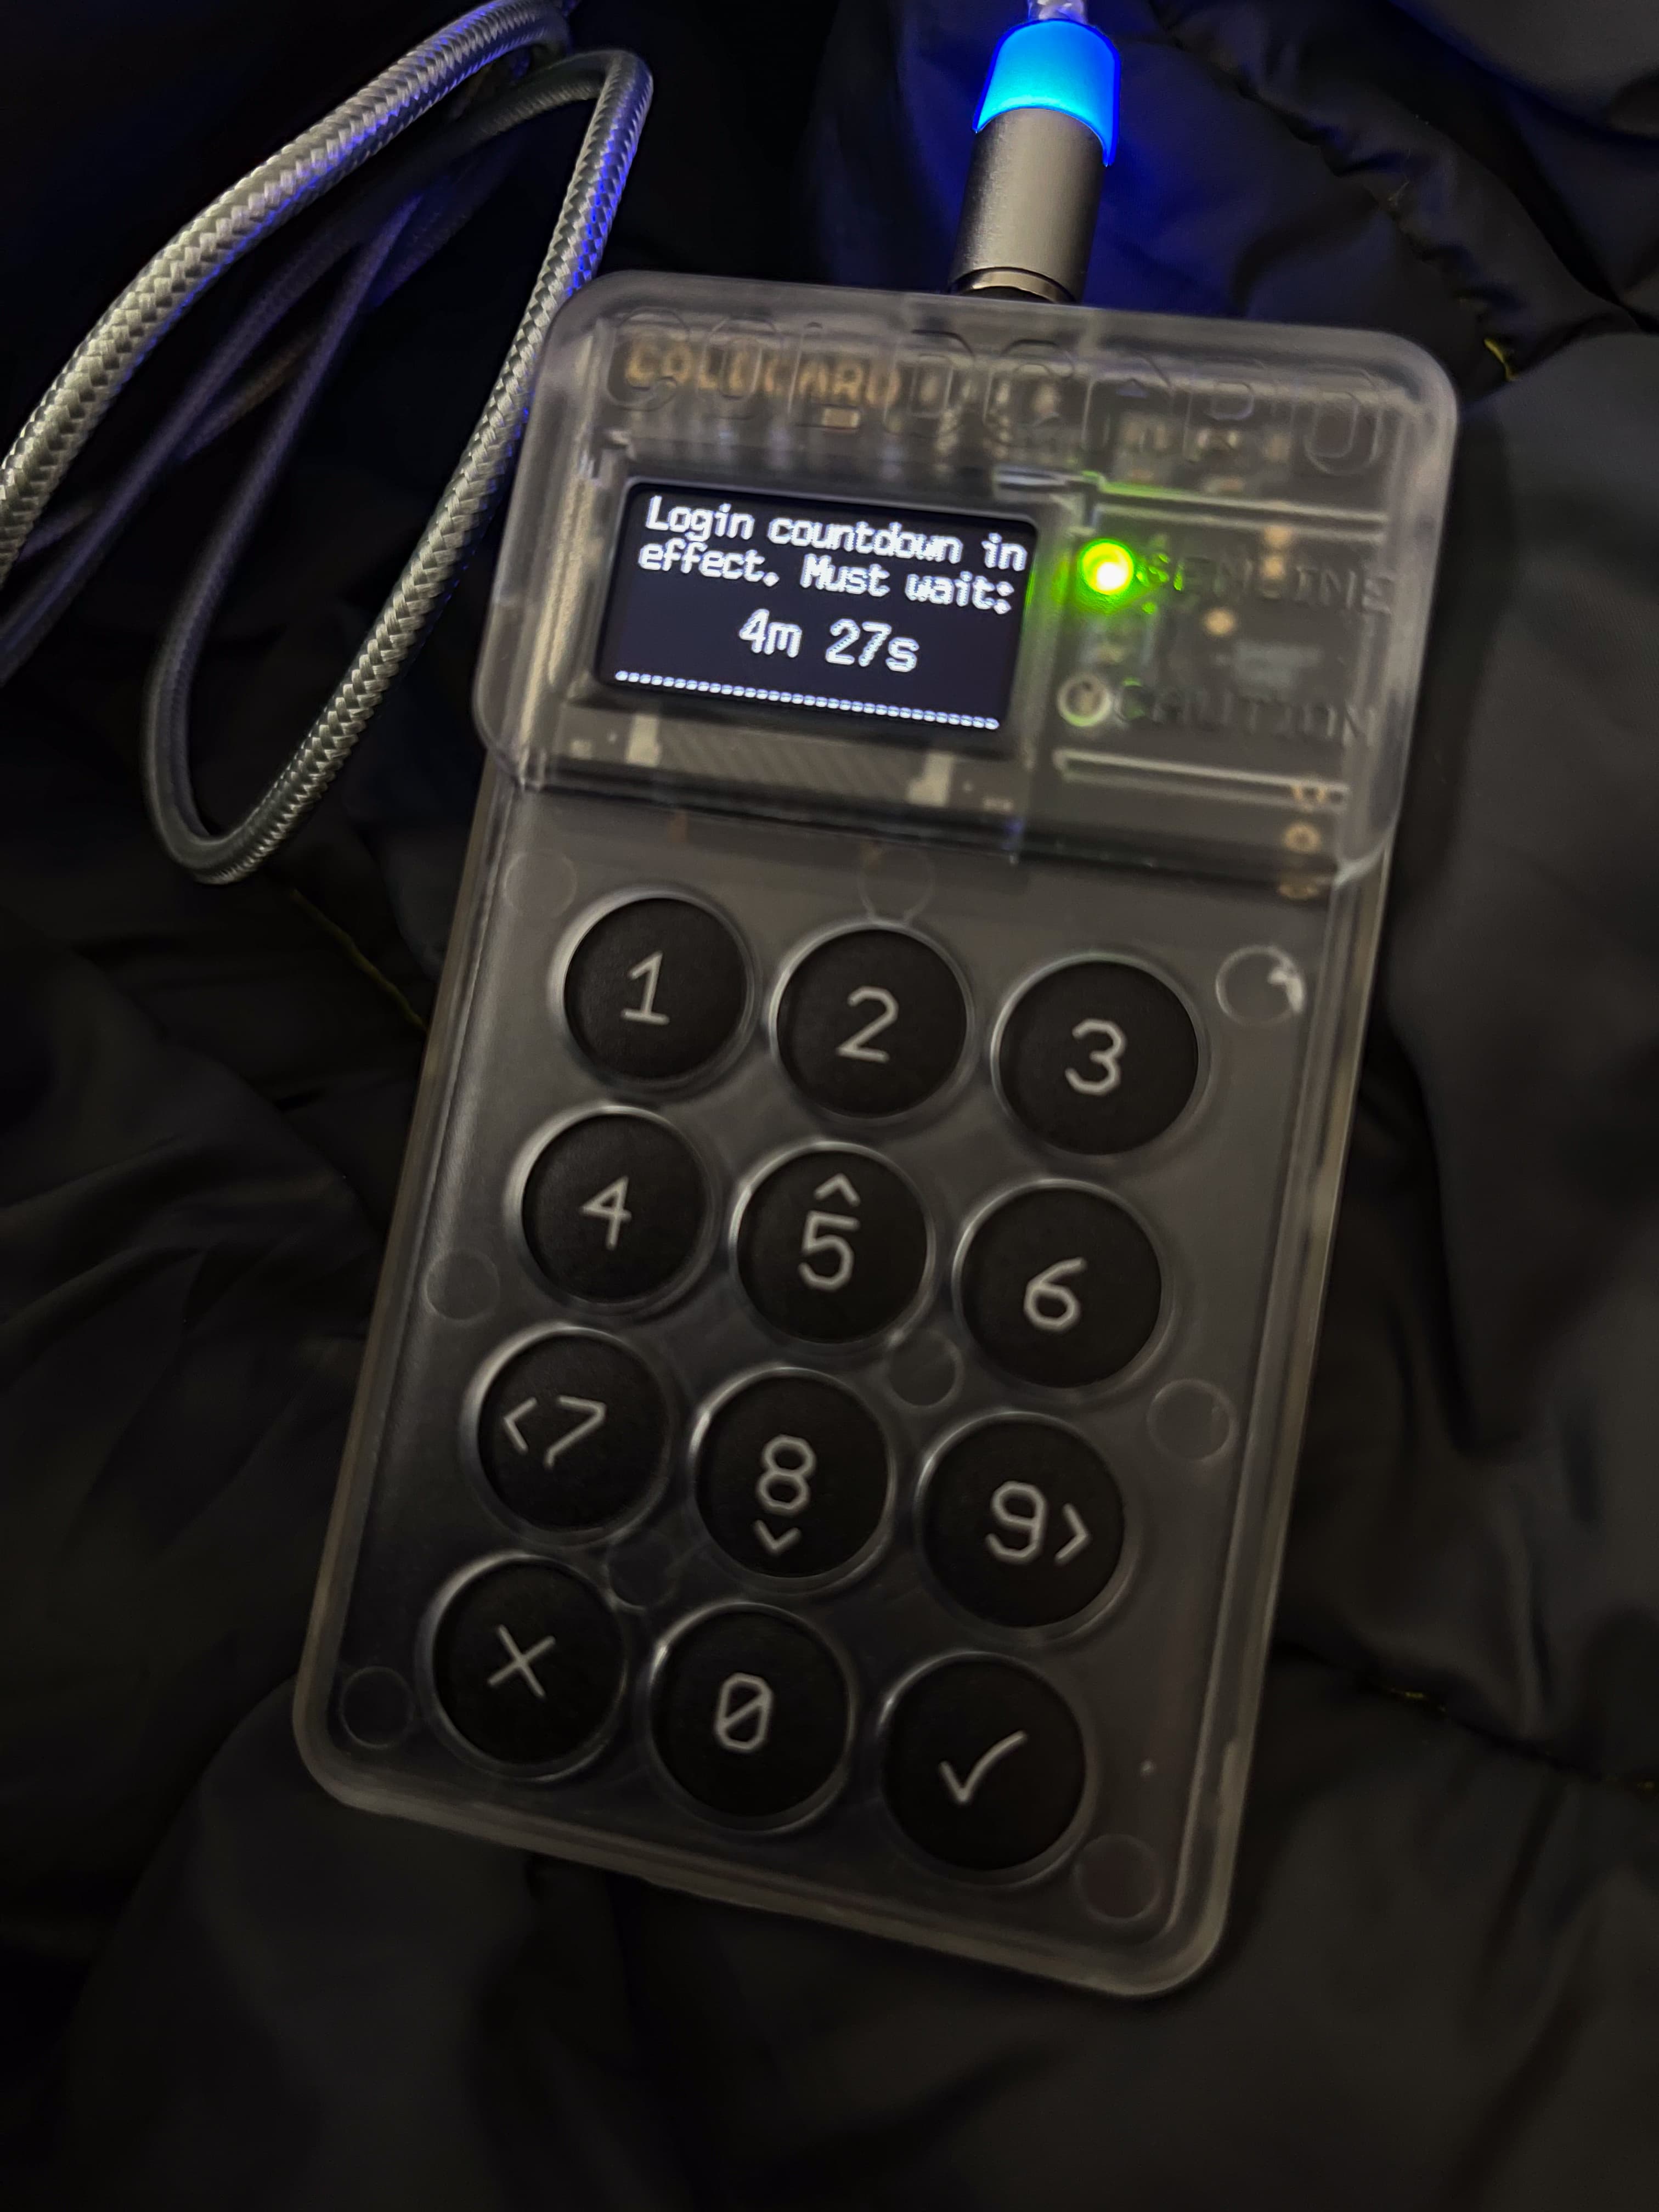
Abrir tu primera cartera de criptomonedas se parece más a fabricar la llave de una caja fuerte que a registrarte en un banco. No hay un empleado que recupere tu contraseña ni un botón de "he olvidado mis datos": tú generas la llave, tú la guardas y, si la pierdes, el dinero se queda dentro para siempre. Crear la cartera cuesta diez minutos; lo que de verdad decide si conservas tus fondos son las doce palabras que aparecen al final del proceso.
Esta guía es para quien nunca ha tenido una wallet y quiere empezar sin cometer los errores que vacían cuentas el primer mes. Al terminar sabrás qué tipo de cartera te conviene según cuánto vayas a guardar, cómo crearla paso a paso y cómo blindar tu frase de recuperación para que ni un hackeo ni un despiste te dejen sin nada.
Qué es de verdad una wallet (y qué no)
Una cartera no "guarda" tus criptomonedas: las monedas viven en la blockchain. Lo que la wallet custodia es tu clave privada, la prueba criptográfica de que tienes derecho a mover los fondos de una dirección. Los monederos modernos casi nunca te enseñan esa clave en crudo, sino su versión legible en forma de frase de recuperación de 12 a 24 palabras. Restaurar esa frase en cualquier dispositivo devuelve el control total de los fondos, así que proteger la frase es proteger tu dinero.
De ahí la regla que separa la autocustodia de una cuenta bancaria: aquí la responsabilidad es entera tuya. En un banco la entidad responde si algo falla; con una wallet propia, una sola clave o frase comprometida significa una pérdida irreversible, sin servicio de atención al cliente que la deshaga. No es motivo para asustarse, sino para tratar esas palabras como el objeto más valioso que posees.
Caliente o fría: elige según cuánto vas a guardar
Hay dos grandes familias, y no compiten: se complementan. Una cartera caliente (software: app de móvil o extensión de navegador) está conectada a internet, es gratuita y se crea en cinco o diez minutos; es perfecta para cantidades pequeñas y para el uso diario. Una cartera fría (hardware: un dispositivo físico) mantiene la clave desconectada y solo firma operaciones cuando la conectas y confirmas en su pantalla; tarda algo más en configurarse y cuesta dinero, pero es la opción sensata para ahorros que no quieres perder.
| Tipo | Conexión | Ideal para | Coste y tiempo |
|---|---|---|---|
| Caliente (software) | En línea, en tu móvil o navegador | Gasto diario, importes pequeños, probar DeFi | Gratis · 5–10 min |
| Fría (hardware) | Desconectada, firma al conectarla | Ahorro a largo plazo, cantidades que dolerían | 50–200 $ · 20–30 min |
Regla práctica: si vas a mover el equivalente a lo que llevarías en el bolsillo, una wallet caliente basta. Si guardas ahorros de verdad, cómprate una fría y adquiere el dispositivo siempre en la tienda oficial del fabricante, nunca de segunda mano ni por marketplaces: un aparato manipulado puede venir con una frase de recuperación ya "sembrada" por el estafador.
Crear tu primera cartera, paso a paso
El proceso es corto, pero cada paso existe por una razón. Sáltate uno y abres una rendija.
- Descarga desde la fuente oficial. Entra a la web del proyecto y sigue su enlace a la tienda de apps; no busques "wallet" en la tienda y descargues la primera con buen icono. Las apps falsas que clonan a las populares son una de las trampas más habituales para principiantes.
- Genera la cartera y anota la frase en papel. Al crearla, la app te mostrará las 12–24 palabras. Escríbelas a mano, en orden, en un papel. No hagas captura de pantalla, no las copies al portapapeles ni las guardes en notas, fotos o la nube.
- Verifica tu copia. Casi todas las wallets te piden confirmar algunas palabras al azar. Hazlo con calma: es tu única oportunidad de detectar que apuntaste algo mal antes de meter dinero.
- Pon PIN y biometría. El PIN o la huella protegen el acceso al dispositivo, no sustituyen a la frase. Son la barrera si alguien te roba el móvil o el aparato.
- Haz una transferencia de prueba. Antes de mover una cantidad importante, envía un importe mínimo y confirma que llega. Comprobar primero con poco evita perderlo todo por una dirección mal pegada.
- Verifica siempre la dirección completa. Hay malware que cambia la dirección copiada en el portapapeles por la del atacante. Coteja los primeros y últimos caracteres, y desconfía si no coinciden.
Cómo blindar tu frase de recuperación
Si solo te llevas una idea de esta guía, que sea esta: la frase de recuperación nunca debe existir en formato digital. Ni en una captura, ni en un correo, ni en un documento en la nube, ni en un chat. Todo lo que esté conectado a internet puede filtrarse; el papel y el metal, no. Los backups en placas metálicas resisten además el fuego y el agua que destruirían un papel.
La segunda idea es la redundancia física: guarda al menos dos copias en lugares separados (por ejemplo, una en casa y otra en casa de alguien de confianza o en una caja de seguridad). Así, un incendio o un robo en un sitio no te deja sin acceso. Y nunca, bajo ningún pretexto, teclees o dictes la frase: ningún soporte técnico, sorteo ni "verificación de cartera" real te la pedirá jamás.
El error que más fondos cuesta no es un hackeo sofisticado, es guardar la frase en una foto del móvil "para no perderla". Ese atajo la conecta a internet, y con eso deja de ser secreta.
Errores que vacían carteras de novatos
- Guardar la frase en digital. Captura, nube, correo o gestor de contraseñas conectado: cualquier filtración la expone. Papel o metal, siempre offline.
- Compartirla "para recibir ayuda". Quien te pide la frase te está robando. No hay excepción.
- Descargar una app falsa. Verifica el desarrollador y entra desde la web oficial del proyecto, no desde un anuncio ni un enlace de un mensaje.
- Comprar hardware de segunda mano. Puede llegar con la semilla ya comprometida. Solo tienda oficial y precinto intacto.
- Firmar sin mirar. En DeFi, aprobar una operación maliciosa puede dar permiso a un contrato para vaciarte. Lee qué firmas y revoca permisos que no uses.
- No probar con poco. La primera transferencia grande sin un envío de prueba previo es cómo se pierden fondos por una dirección equivocada.
- Elige caliente para el día a día, fría para tus ahorros.
- Descarga o compra solo desde la fuente oficial.
- Apunta la frase en papel (mejor, en metal), nunca en digital.
- Guarda dos copias en lugares físicos separados.
- Activa PIN o biometría en el dispositivo.
- Haz una transferencia de prueba antes de mover cantidades grandes.
- Verifica la dirección completa en cada envío.
Tener tu propia cartera es dar el paso de ser tu propio banco, con lo bueno y lo exigente que eso implica: nadie puede congelar tus fondos, pero tampoco nadie va a recuperarlos por ti. La buena noticia es que la seguridad no depende de conocimientos técnicos, sino de dos hábitos simples: mantener la frase de recuperación siempre fuera de internet y desconfiar de cualquiera que te la pida. Con eso hecho, ya juegas por delante de la mayoría de los que empiezan.
Documentación: universidad de CEX.IO y guías de Cypherock, Cobo, Kerberus, CryptoVantage y Tradelize sobre creación y seguridad de wallets; cifra de carteras activas de CoinLaw (2026). Pasos y recomendaciones vigentes a julio de 2026; la interfaz exacta puede variar según la wallet, el dispositivo y el país.