Cómo pasar tus criptos a un hardware wallet paso a paso, y las dos cosas que el desastre de Coldcard acaba de volver obligatorias
Desde el 30 de julio se han barrido 1.816 bitcoin de más de 5.200 direcciones que estaban guardadas en dispositivos que nunca se conectaron a internet. Nadie pinchó un enlace, nadie perdió…
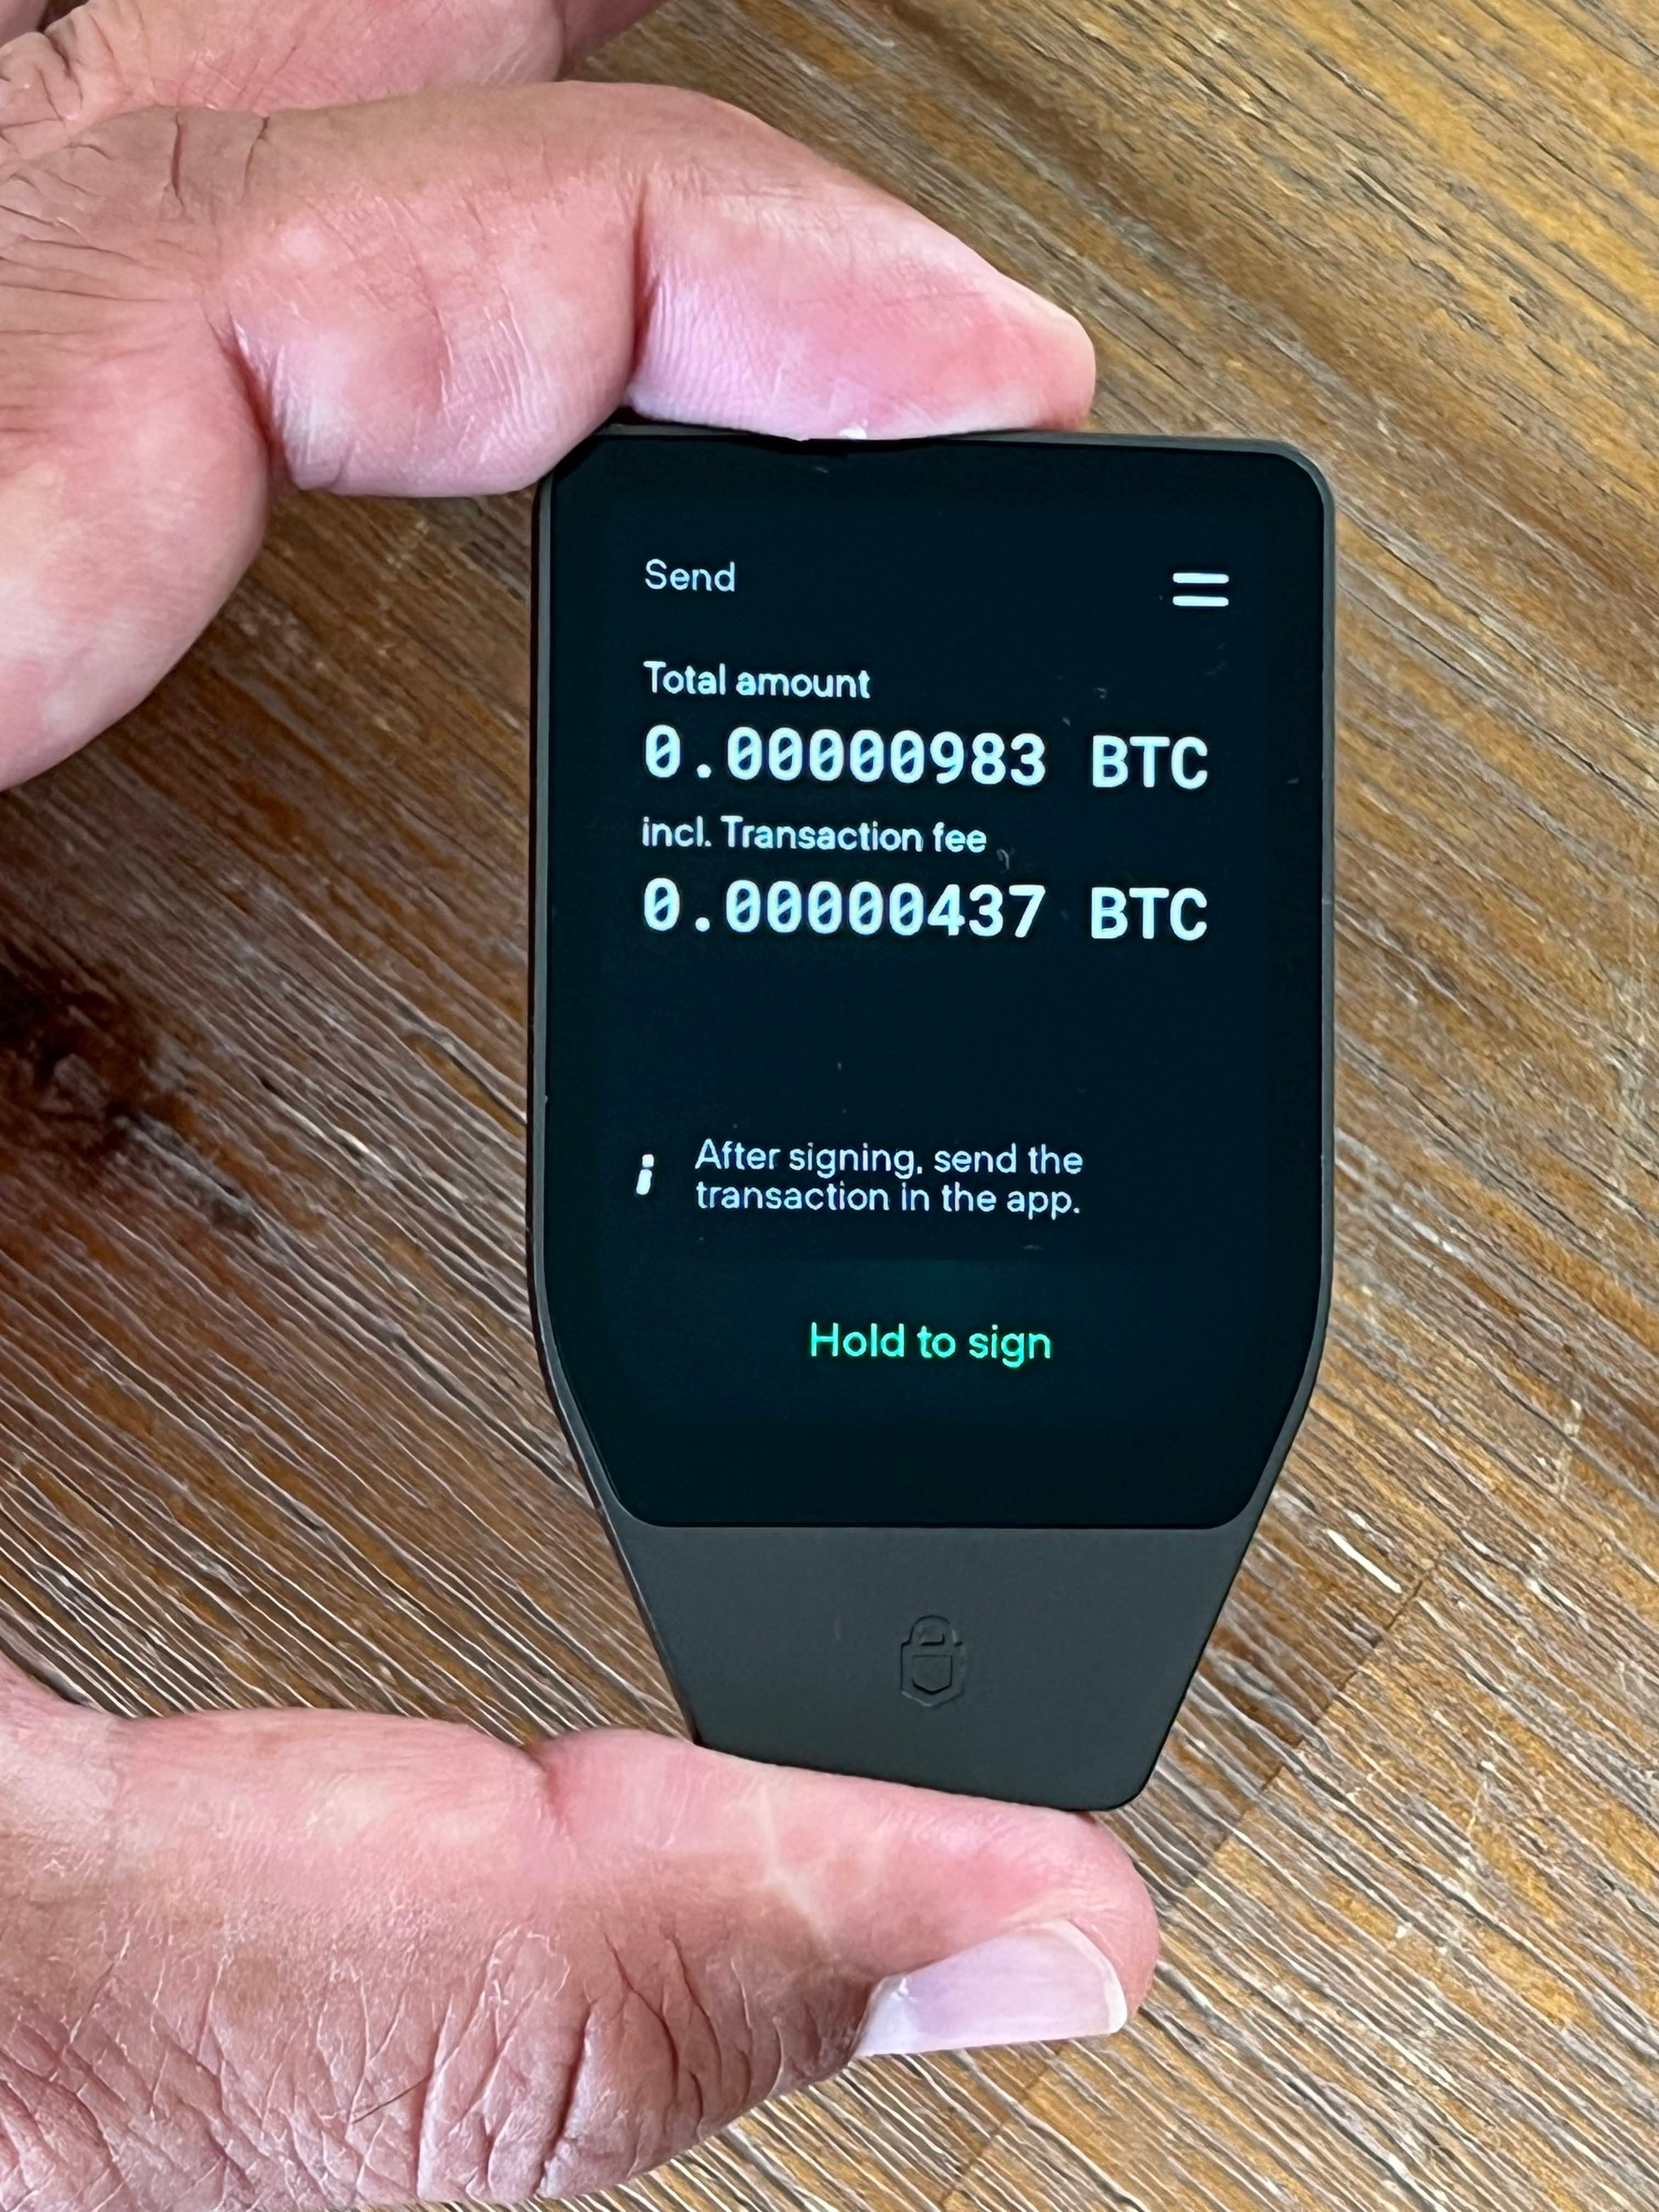
Desde el 30 de julio se han barrido 1.816 bitcoin de más de 5.200 direcciones que estaban guardadas en dispositivos que nunca se conectaron a internet. Nadie pinchó un enlace, nadie perdió el portátil: un fallo de firmware en los Coldcard hizo que las semillas fueran adivinables, y los atacantes reconstruyeron las claves privadas sin tocar el aparato. La lección no es que los hardware wallets no sirvan. Es que el aparato solo protege la parte del proceso que tú hagas bien.
Esta guía es para quien ya tiene criptomonedas en un exchange o en una wallet de móvil y quiere moverlas a un dispositivo físico sin equivocarse en el camino. Al terminar tendrás la semilla generada y respaldada, la primera transferencia hecha con una prueba pequeña, y la recuperación verificada antes de confiarle el saldo entero. Son unas dos horas de trabajo, casi todo esperando confirmaciones.
- El dispositivo, comprado directamente al fabricante o a un distribuidor que él liste.
- Papel y bolígrafo. Nada de móvil, nada de captura de pantalla, nada de gestor de contraseñas.
- Un rato sin interrupciones y sin nadie mirando por encima del hombro ni cámaras en la sala.
- Unos pocos euros o dólares en cripto para la transferencia de prueba, más comisiones.
- Opcional pero recomendable: un dado normal de seis caras y una placa metálica para grabar la semilla.
Paso 1: compra por el canal oficial y revisa el precinto
El primer punto de fallo es el más aburrido. Un dispositivo comprado en un marketplace de terceros puede llegar con una semilla ya generada por el vendedor y una tarjeta con doce palabras "de fábrica". Ningún fabricante serio te manda la semilla escrita en la caja: la generas tú en el aparato, siempre. Si el precinto está roto, si hay cinta extra, pegatinas raras o un papel con palabras, para ahí y reclama.
Sobre marcas: Trezor, Ledger, BitBox, Blockstream Jade y Coldcard son las opciones habituales, y elegir entre ellas importa menos de lo que la gente cree. Lo que importa es que el dispositivo tenga pantalla propia, que la semilla se genere dentro y que el fabricante publique firmware firmado. El propio Coldcard es la prueba de que incluso los aparatos con mejor reputación tienen fallos que tardan cinco años en aparecer.
Paso 2: actualiza el firmware antes de generar la semilla
Este orden no es un detalle. En el caso Coldcard, lo que determina si estás afectado no es cuándo compraste el aparato ni cuándo lo actualizaste, sino qué firmware corría en el momento exacto en que se creó la semilla. Coinkite ya publicó versiones corregidas para todos los modelos, pero, como avisa la propia empresa, el parche protege las semillas nuevas y no repara las que ya existen. Conecta el dispositivo, instala la última versión, comprueba que el aparato valida la firma del firmware, y solo entonces inicializa.
Paso 3: genera la semilla dentro del aparato y añade tu propia entropía
El dispositivo te mostrará 12 o 24 palabras en su pantalla. Esa lista es la wallet: el aparato es reemplazable, las palabras no. Nunca las teclees en un ordenador ni en un móvil, ni siquiera "solo para guardarlas".
Si tu modelo permite añadir tiradas de dados a la generación, hazlo. Es la función que muchos usuarios ignoraban por pesada y es exactamente la que salvó a parte de los afectados: según el aviso de Coinkite, las semillas creadas con al menos 50 tiradas de dados justas, independientes y privadas quedaron fuera del grupo de riesgo alto en los modelos antiguos. Cincuenta tiradas son diez minutos de tu vida contra un fallo del fabricante que no puedes auditar.
Paso 4: respalda las palabras a mano y en dos sitios
Escribe las palabras numeradas, con letra legible, y comprueba una por una contra la pantalla antes de pasar de pantalla. El fallo típico aquí es de ortografía: BIP-39 usa una lista cerrada de 2.048 palabras y muchas comparten las cuatro primeras letras, así que apúntalas completas.
| Dónde guardar la semilla | Aguanta | Riesgo real |
|---|---|---|
| Papel en un cajón | Mal | Agua, fuego, mudanza, alguien que abre el cajón |
| Papel plastificado en dos casas | Aceptable | Depende de la persona que guarda la segunda copia |
| Placa metálica grabada | Bien | Robo físico si no hay passphrase |
| Foto, nube, notas del móvil | No | Cualquiera que entre en la cuenta se lleva todo |
| Gestor de contraseñas | No | Convierte la wallet en tan segura como tu correo |
Paso 5: la passphrase, la segunda cosa que Coldcard volvió obligatoria
Una passphrase BIP-39 es una palabra o frase extra que se combina con las 24 palabras para derivar una wallet distinta. Sin ella, quien tenga la semilla tiene el dinero. Con ella, la semilla sola no vale. En el desastre de Coldcard, las wallets protegidas con una passphrase fuerte y única quedaron también fuera del grupo de riesgo alto, incluso teniendo una semilla débil.
El precio es que ahora tienes dos secretos que perder, y una passphrase olvidada es dinero destruido. Guárdala en un sitio distinto de la semilla y pruébala en una restauración antes de meter cantidades serias.
Paso 6: verifica la dirección de recepción en la pantalla del dispositivo
Aquí es donde el hardware wallet gana de verdad. Pide la dirección de recepción en la aplicación de escritorio y compárala con la que muestra la pantalla del aparato. Si no coinciden, tienes malware en el ordenador cambiando el portapapeles y acabas de evitar un desastre. Compara al menos los seis primeros y los seis últimos caracteres, no solo el principio: los generadores de direcciones parecidas atacan justo esa costumbre.
Paso 7: la transferencia real, primero pequeña
Manda desde el exchange una cantidad simbólica: lo mínimo que la plataforma permita retirar, o unos pocos euros. Espera a que confirme en cadena y compruébala en la aplicación del dispositivo. Recuerda que la red importa: enviar USDT de Tron a una dirección de Ethereum, o bitcoin a una dirección de Bitcoin Cash, es una pérdida irreversible que ninguna wallet puede deshacer.
Cuando la prueba llegue, muévete al resto. Si el saldo es grande, pártelo en dos o tres envíos, sobre todo si el exchange tiene límites diarios o revisiones manuales que puedan dejarte una retirada en pausa durante horas.
Paso 8: prueba la recuperación antes de fiarte
El paso que casi nadie hace y el único que demuestra que el respaldo funciona. Con el saldo ya en el dispositivo, bórralo (reset a fábrica) y restáuralo desde tus palabras apuntadas. Si el saldo reaparece, tu copia es buena. Si no, acabas de descubrirlo mientras todavía puedes arreglarlo.
Errores comunes que arruinan el proceso
Fotografiar la semilla "un momento" para copiarla luego. Usar una passphrase que no está apuntada en ningún sitio. Comprar de segunda mano. Actualizar el firmware después de generar la semilla y creer que eso arregla algo. Dejar el respaldo en la misma casa que el aparato. Y el más caro de los últimos días: dar por bueno un dispositivo sin saber con qué firmware nació la semilla que lleva dentro.
Si tu semilla salió de un Coldcard entre 2021 y 2026
Trátala como comprometida y mueve los fondos, aunque hoy vivan en otra marca de dispositivo. El aviso de Coinkite cubre las semillas generadas entre el 29 de marzo de 2021 y el 31 de julio de 2026 en los firmwares afectados. Construye el destino en un aparato distinto y con una semilla nueva, verifica ahí la dirección de recepción y el respaldo, haz la prueba pequeña, y envía el resto con comisión alta para que confirme rápido. No tires el Coldcard viejo: si algún día se recuperan fondos, puede hacer falta para demostrar la propiedad. Y desconfía de cualquiera que te ofrezca recuperar monedas robadas, porque no se puede.
Checklist final
- Firmware actualizado y firma validada antes de generar la semilla.
- Semilla generada en el aparato, con dados si el modelo lo permite.
- Palabras apuntadas a mano, completas, verificadas contra la pantalla, en dos ubicaciones.
- Passphrase decidida, apuntada aparte y probada en una restauración.
- Dirección de recepción comparada carácter a carácter en la pantalla del dispositivo.
- Transferencia de prueba confirmada antes del envío grande.
- Recuperación probada con el saldo dentro.
- Nada de todo esto en una foto, en la nube ni en el móvil.
El hardware wallet no elimina el riesgo, lo cambia de sitio. Deja de depender de que un exchange siga solvente y de que nadie entre en tu cuenta, y empieza a depender de tu respaldo, de tu disciplina al verificar direcciones y de que el fabricante no haya metido un error de compilación que tarde cinco años en salir. Los tres primeros están en tu mano. El cuarto es la razón de los dados y de la passphrase.
Con información de: aviso de seguridad de Coinkite, Wizardsardine, No Bullshit Bitcoin, Galaxy Research, CoinDesk, Decrypt, The Hacker News.